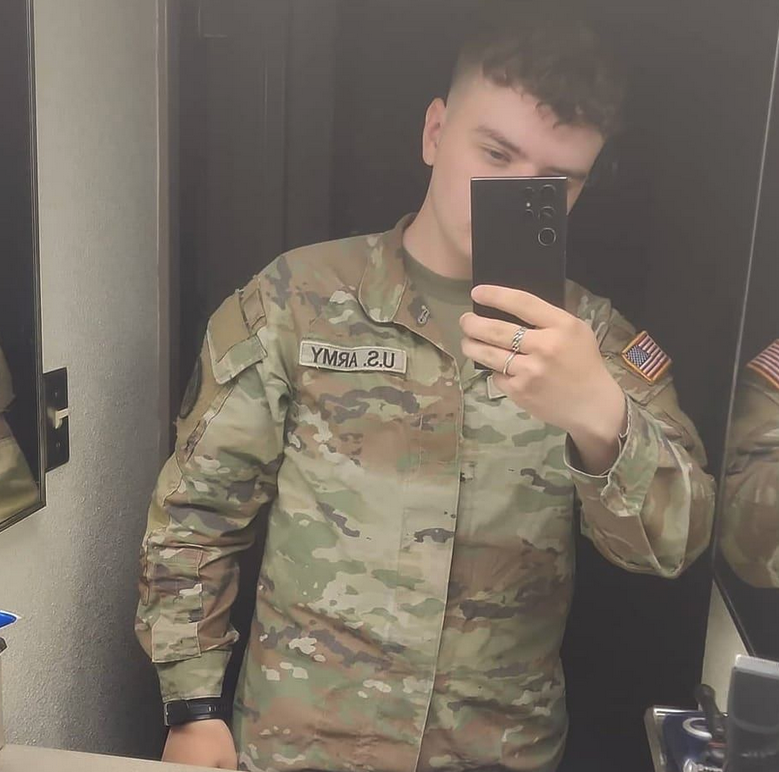
Военнослужащий армии США Кэмерон Джон Вагениус, известный под псевдонимом Kiberphant0m, приговорён к 70 месяцам федеральной тюрьмы за взлом нескольких телекоммуникационных компаний и кражу метаданных звонков и сообщений более чем 100 миллионов клиентов AT&T. Суд обязал его выплатить пострадавшим 294 978 долларов.
Вагениусу 22 года. Он служил на американской военной базе в Южной Корее и действовал вместе с тремя предполагаемыми сообщниками. Они скачивали данные клиентов облачного сервиса Snowflake, чьи учётные данные оказались раскрыты, а многофакторная аутентификация не была включена. После этих инцидентов Snowflake обязала все аккаунты использовать многофакторную аутентификацию.
Kiberphant0m хвастался на киберпреступных форумах, что похитил метаданные звонков и сообщений десятков миллионов клиентов AT&T: в частности, номера отправителя и получателя, время и длительность соединений. Он также утверждал, что взломал более десятка телекоммуникационных компаний по всему миру, включая сервис Push-to-Talk компании Verizon, и требовал у компаний деньги за обещание не публиковать украденные данные.
Вагениус признал, что повторно вымогал деньги у пострадавших и угрожал раскрыть секретные сведения, связанные с национальной безопасностью. После ареста Коннора Райли Муки, ещё до того как AT&T выплатила группе вымогателей 370 000 долларов в биткоинах, Kiberphant0m опубликовал на хакерских форумах то, что назвал журналами звонков тогдашнего избранного президента Дональда Трампа и вице-президента Камалы Харрис, а также схемы, предположительно похищенные у Агентства национальной безопасности США.
Федеральные прокуроры сообщили, что Вагениусу помогал Кеннет Шухман, 28-летний житель Ванкувера, штат Вашингтон, с длительной историей киберпреступлений. Он признал вину в управлении ботнетом Satori — крупной сетью взломанных устройств интернета вещей, использовавшейся для масштабных DDoS-атак.
Двум другим предполагаемым сообщникам Вагениуса также предъявлены обвинения в связи с кражей данных из Snowflake. Муки, известный под псевдонимом Judische, жил в Китченере, провинция Онтарио; его арестовали, и он признал вину. Джон Эрин Биннс — гражданин США, проживающий в Турции. Его также разыскивают в связи с утечкой данных T-Mobile, раскрывшей личную информацию не менее 76 миллионов клиентов.
Пол Рассел, руководитель регионального подразделения Службы уголовных расследований Министерства обороны США (DCIS), рассказал, что агентство начало расследование совместно с ФБР, Следственным управлением армии США и Секретной службой США после получения сведений о возможном участии военнослужащего с допуском к секретной информации в киберпреступлениях и вымогательстве.
«Мы нечасто получаем сведения о действующем военнослужащем с допуском к секретной информации, который создаёт инструменты для взлома и торгует данными. Такое случается не каждый день, поэтому подключаются все наши партнёрские организации. С самого начала дело было очень серьёзным: оно было необычным и касалось инсайдерской угрозы, а мы не знали, с чем столкнулись», — сказал Рассел.
В тюрьме Вагениус пытался искать уязвимости в компьютерных системах Федерального бюро тюрем США (BOP), нарушая правила пользования компьютерами. В судебной записке федеральных прокуроров говорится, что он использовал электронную почту других заключённых, чтобы просить адресатов задавать вопросы коммерческим инструментам искусственного интеллекта.
В одном из запросов он просил найти уязвимости CVE для повышения привилегий и обхода защиты в Windows 10 Enterprise, привести их описания и работающие примеры кода без пропусков. В другом — запросить пошаговые инструкции и код для CVE-2023-45208, а если кода нет, создать его. CVE-2023-45208 — уязвимость типа «инъекция команд» в сетевых устройствах D-Link.
Вагениус также просил выяснить, как изготовить в тюрьме антенну из предметов из тюремного магазина или других доступных материалов, чтобы улучшить приём радио. По словам прокуроров, он просил адресатов изучить и способы побега из тюрьмы.
В записке говорится, что в нескольких случаях Вагениус представлял запросы к ИИ как работу над книгой. Прокуроры назвали это распространённым способом «инъекции промпта»: злоумышленник подаёт коммерческому ИИ специально составленные обманные инструкции, чтобы обойти ограничения на выдачу вредоносного кода для эксплуатации уязвимостей.
Власти сообщили суду, что им неизвестно о доказательствах того, что Вагениус сумел применить или развернуть исследованные уязвимости в системах BOP. На допросе он утверждал, что изучал «потенциальные уязвимости, чтобы предоставить информацию BOP».
Несмотря на значительную ценность похищенных у AT&T и других операторов данных, вымогательство оказалось в основном безуспешным. Согласно записке прокуроров, Вагениус заработал на продаже украденных данных около 1 500 долларов.
«Вагениус не добился особого финансового успеха как киберпреступник, однако он намеревался причинить и причинил значительный вред многочисленным отдельным пострадавшим, компаниям США и правительству США», — говорится в записке.