Google вместе с партнёрами из отрасли отключила ботнет XCPE, в который входили более 1,3 млн Android-приставок для телевизоров. На устройствах было установлено вредоносное ПО: оно тайно передавало интернет-соединения пользователей в аренду посторонним и использовалось для рекламного мошенничества. По оценке специалистов, операция может также лишить ботнет доступа к более чем 10 млн других скомпрометированных устройств, в том числе к устройствам интернета вещей на Android — например, медицинскому оборудованию и караоке-системам.
По данным Google Threat Intelligence Group (GTIG), Google прекратила сотрудничество с китайским производителем приставок Videostrong Technology Co. GTIG и другие специалисты пришли к выводу, что компания поставляла устройства с вредоносным ПО, которое подключило к ботнету более 1,3 млн приставок. Название XCPE взяли от одного из ключевых компонентов кода вредоносной программы.
Программное обеспечение XCPE превращало интернет-адрес устройства в ресурс, который перепродавали несколько сервисов «резидентных прокси». Такие сервисы позволяют клиентам арендовать интернет-адреса, чтобы скрывать веб-трафик или подменять своё местоположение. Резидентные прокси также могут использоваться для нежелательного и вредоносного трафика: захвата учётных записей, рекламного мошенничества и массового сбора контента для проектов в области искусственного интеллекта.
В Google Threat Intelligence Group заявили, что Videostrong извлекала выгоду из скрытого доступа к устройствам: продавала его связанным с преступной деятельностью клиентам и устанавливала на заражённые приставки модули их вредоносных программ. Google добилась через суд отключения доменов и серверов, которые Videostrong использовала для управления ботнетом и установки дополнительного вредоносного ПО.
«Когда производитель намеренно заражает устройства своих пользователей вредоносным ПО, это недопустимое нарушение доверия и серьёзный риск для людей. Без их ведома и согласия заражённые устройства стали средством распространения вредоносного ПО для самых разных преступников», — заявили в GTIG.
Большинство устройств в ботнете составляли телевизионные приставки, но то же вредоносное ПО XCPE обнаружили и в других устройствах интернета вещей на Android: оборудовании для дистанционной медицины, караоке-системах и цифровых информационных табло.
Google требует от производителей Android-устройств проходить тесты на совместимость и безопасность, чтобы их продукция не причиняла вреда пользователям. Однако Videostrong удалось настроить устройства так, чтобы вредоносное ПО запускалось сразу при первом включении. По словам Google, эту уязвимость уже устранили.
В отчёте GTIG перечислены поставщики резидентных прокси, чьи комплекты разработки программного обеспечения регулярно загружались заражёнными устройствами. Среди них — AppSalt, также известный как Honeygain и принадлежащий литовской компании Oxylabs. В списке также названы EarnFM, Traffmonetizer, Jaguar, LINKFOG, BMW/IPWeb и GaGaNode.
Ещё один упомянутый поставщик — NetNut, ранее крупная компания в сфере резидентных прокси, которой управляет публичная израильская компания Alarum Technologies. ФБР вместе с партнёрами из отрасли изъяло сотни доменов, связанных с NetNut. Ведомство заявило, что компания управляла отдельным ботнетом Popa, который использовал телевизионные приставки как резидентные прокси.
Среди партнёров Google по операции — стартап Synthient, отслеживающий поставщиков прокси. Компания исследовала быстрое распространение ботнета Kimwolf, который атаковал сети по всему миру масштабными DDoS-атаками. По данным Synthient, Kimwolf заражал миллионы Android-приставок и использовал уязвимость в сервисах резидентных прокси, чтобы проникать на другие Android-устройства в локальных сетях пользователей.
После исследования Synthient десятки поставщиков резидентных прокси исправили свои сети. Это помогло разделить ботнет Kimwolf на более мелкие части и облегчило операторам сетей борьбу с его непрерывными DDoS-атаками. Motion Picture Association — объединение крупных голливудских киностудий — вместе с Synthient купила и разобрала несколько популярных Android-приставок, в том числе заражённых Kimwolf и другими ботнетами устройств интернета вещей.
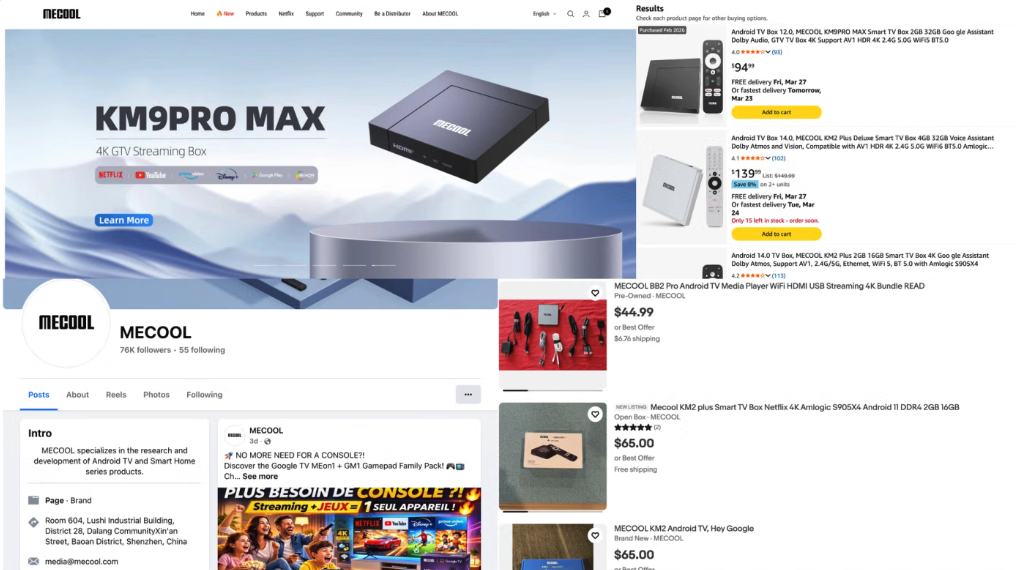
В отдельном исследовании Synthient изучила популярную приставку MECOOL, уже заражённую вредоносным ПО. Её продаёт китайская публичная компания Skyworth Technology. Исследователи заключили, что MECOOL, как и устройства Videostrong, поставлялась с вредоносной программой, а также устанавливала AppSalt/Honeygain и другие компоненты прокси.
Основатель Synthient Бен Брандидж сообщил, что вредоносное ПО Videostrong распространяло и программу сервиса прокси Grass. Ранее исследователь Censys обнаружил программное обеспечение Grass на популярном устройстве Superbox для просмотра потокового видео. Основатель Grass отрицал связь сервиса с производителем приставки.
Superbox и похожие Android-приставки привлекают покупателей в том числе через инфлюенсеров в TikTok и других социальных сетях. Они рекламируют возможность за единовременную плату смотреть сотни платных телеканалов, в том числе пиратских. По наблюдению Synthient, популярность приставок MECOOL резко выросла после рекомендации на YouTube-канале Linus Tech Tips, у которого почти 17 млн подписчиков.
GTIG считает, что отключение XCPE должно лишить доступа как минимум 10 млн других скомпрометированных устройств. По оценке группы, связанные с Videostrong участники схем с прокси и рекламным мошенничеством распространяли свои модули и другими способами, помимо XCPE.
Брандидж назвал оценку в 1,3 млн заражённых устройств «крайне осторожной».
«Масштаб затронутых устройств, вероятно, намного больше. Возможно, это крупнейшая операция против телевизионных приставок со скрытым вредоносным ПО из всех, что нам доводилось видеть», — сказал он.