Федеральные следователи США, расследующие деятельность хакерской группы ShinyHunters, установили личности руководителей двух компаний, специализирующихся на переговорах с вымогателями. По словам источников, знакомых с расследованием, оба поддерживали необычно тесные связи с группой. Один из руководителей, находящийся в США, помогал ShinyHunters управлять сайтом, который оказывал давление на жертв, добиваясь выплаты выкупа.
Связанные с ShinyHunters хакеры брали на себя ответственность за десятки крупных утечек данных. Изначально группой в основном управляли киберпреступники из Франции. После арестов и заключения её первых участников контроль над брендом ShinyHunters перешёл к «Рею» — хакеру-подростку из Аммана, столицы Иордании. По данным ФБР, в течение указанного в материалах расследования года ShinyHunters вымогала у жертв более 70 миллионов долларов.
Группа взломала сайт ФБР для соискателей работы fbijobs.gov и пригрозила опубликовать похищенные файлы. По сообщениям, среди них были медицинские и психологические записи, номера социального страхования, домашние адреса, а также сведения о подразделениях и специализации сотрудников.
После взлома сайт ФБР начал необычно быстро задерживать и допрашивать людей, которые общались с Реем или другими подозреваемыми в связях с ShinyHunters. Иорданские власти задержали Рея; он сотрудничал с ФБР.
Рей смог возглавить хакерскую группу после задержания одного из её предполагаемых старших участников. Власти Нидерландов арестовали осуждённого хакера и подозреваемого участника ShinyHunters Пепейна ван дер Стапа. По сообщениям, нидерландская полиция использовала светошумовые гранаты, чтобы оглушить и задержать его, пока тот входил в разные онлайн-аккаунты.
По словам источника, знакомого с расследованием, ван дер Стапа задержали, когда он пользовался мессенджером Signal. Это позволило властям прочитать его недавнюю переписку с постоянными контактами, в том числе с переговорщиками по делам о вымогательстве из Канады и США.
Несколько источников, осведомлённых о расследовании, сообщили, что сообщения ван дер Стапа помогли раскрыть заговор с целью убийства, возникший сразу после его ареста. По данным нидерландских новостей, предполагалось совершить два убийства за границей; есть основания полагать, что приказ отдал ван дер Стапа. При этом нет сведений, что эти нападения были осуществлены.
ФБР арестовало 54-летнего канадского руководителя в сфере кибербезопасности Эдварда Дубровски в рамках расследования деятельности ShinyHunters. Дубровски, недавно выпустивший книгу о противодействии кибервымогательству, в которой рекомендовал всегда вступать в переговоры с хакерами, обвинили в угрозах раскрыть похищенные или взломанные данные и вмешательстве в межштатную торговлю посредством вымогательства. Прокуроры попросили оставить его под стражей до суда, а материалы дела — засекретить.
Источник, знакомый с расследованием, сообщил, что переписка ван дер Стапа в Signal свидетельствует о его частом общении с Дубровски и как минимум одним руководителем крупной консалтинговой компании из США. По словам источника, эти руководители нередко узнавали о новых жертвах ShinyHunters раньше, чем сами пострадавшие организации обнаруживали взлом.
Тот же источник сообщил, что переписка нидерландского хакера указывает: Дубровски знал о краже ShinyHunters особо конфиденциальных данных с серверов ФБР и не уведомил бюро об утечке до того, как группа пригрозила опубликовать личные данные сотрудников в Twitter/X.
Сайт Shinywire
По данным двух источников, знакомых с расследованием ShinyHunters, следователи ФБР считают, что как минимум один руководитель американской консалтинговой компании участвовал в работе сайта Shinywire[.]com, на котором группа вымогала деньги у жертв. Сайт закрыт. Название компании и имена предполагаемых участников не раскрываются: им пока не предъявлены обвинения. Это престижная фирма, в которой работает более 1000 сотрудников.
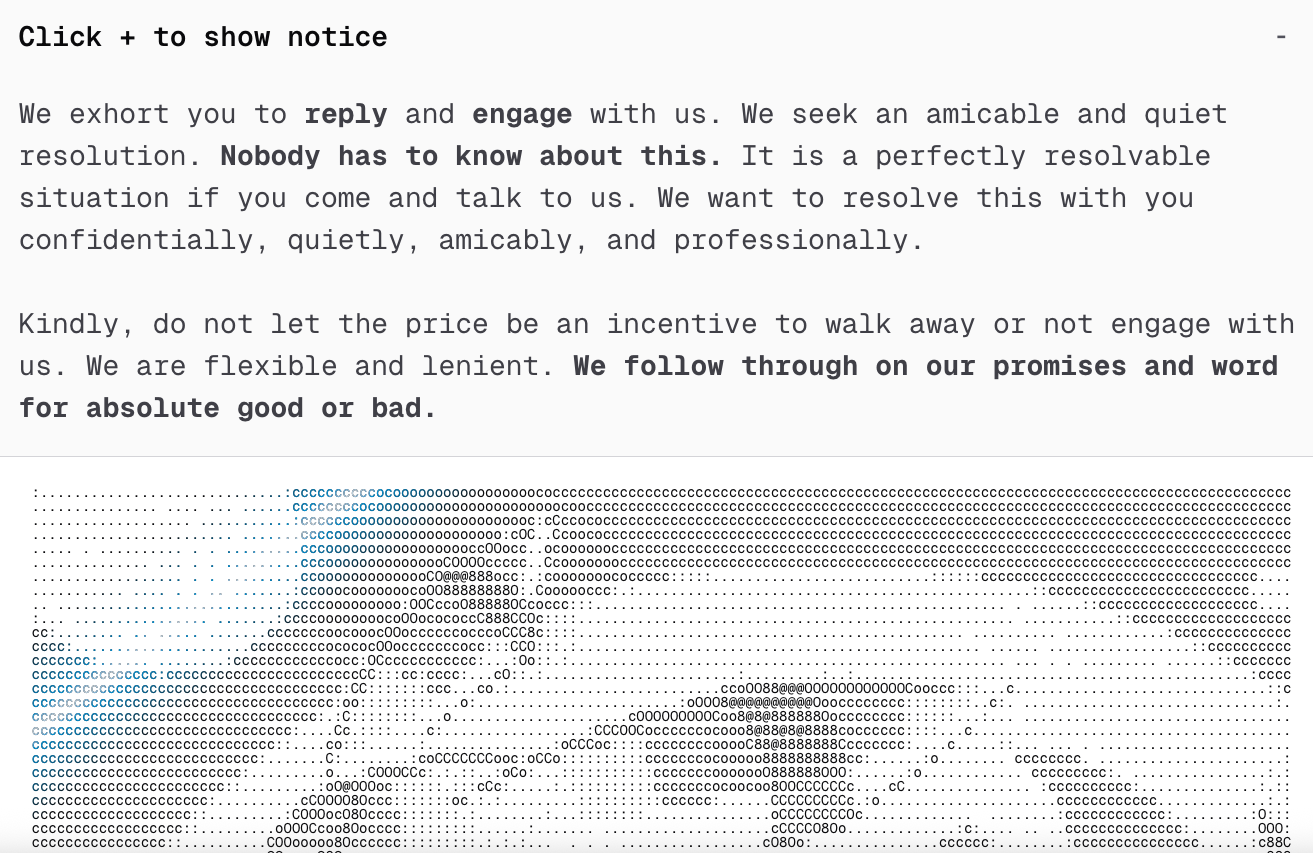
Сайт Shinywire действовал примерно с 3 мая по 16 октября и содержал сведения почти о 100 организациях, взломанных ShinyHunters. Каждая страница призывала жертву связаться с киберпреступниками и обсудить условия выплаты. Там же размещались образцы похищенных файлов и предупреждение: если организация проигнорирует требования, файлы опубликуют в интернете.
На одном из снимков экрана показана сохранённая страница Shinywire с требованием выкупа к Intuitive Surgical — американской компании, производящей медицинские технологии. Её взломали после того, как сотрудник попался на целевое фишинговое письмо и злоумышленники получили доступ к его учётным данным.
Если организация отказывалась вступать в переговоры или обсуждать условия в течение семи дней, все похищенные данные публиковали в блоге ShinyHunters, где преступники выставляли жертв на посмешище. Блог доступен только через сеть анонимизации Tor.
Спор между Дубровски и Тобоком
В судебных документах Дубровски утверждал, что стал побочным ущербом в кампании бывшего делового партнёра, который стремился «уничтожить» другого руководителя отрасли. Дубровски подал иск в суд провинции Онтарио против Дэниела Тобока, бывшего генерального директора Cypfer — компании по кибербезопасности, основанной в Торонто и имеющей офисы в США, Великобритании, Нидерландах, Объединённых Арабских Эмиратах и Мексике.
Дубровски и Тобок стали деловыми партнёрами и вместе развивали Cypfer. Дубровски был управляющим партнёром и операционным директором. Позже их отношения испортились: Дубровски обвинил Тобока в том, что тот постепенно отстранял его от дел компании и принимал «всё более непредсказуемые решения».
Тобок, как сообщалось, отверг обвинения и подал встречный иск. Он обвинил Дубровски в получении доступа к конфиденциальной информации и недобросовестной конкуренции с Cypfer через работу в другой компании, CyberSteward Inc. Тобок также заявил, что Дубровски ложно представляет себя основателем Cypfer и не владеет её акциями.
Ghostbyte
По словам нескольких бывших коллег Тобока, торговцы программами-вымогателями знали его под прозвищем Ghostbyte. Канадская компания, пострадавшая от атаки группы Dharma, сообщила её представителю, что склоняется к выплате: часть файлов невозможно было восстановить после блокировки. Однако жертве требовались более надёжные гарантии, что Dharma сдержит обещание после получения денег.
В отредактированном ответе представителя Dharma жертве рекомендовали обратиться к сотруднику канадской IT-компании, которая помогает организациям получать такие гарантии. Для связи он указал адрес ghostbyte@tutanota.com.
«Если вам нужны гарантии, можете написать в IT-компанию, — советовал представитель Dharma. — Позвоните и договоритесь с ними. Эта IT-компания часто решает такие проблемы в Канаде. Можете связаться с ними и заключить договор на услуги. Но заплатить всё равно придётся».
Неизвестно, пользовался ли Тобок адресом Ghostbyte, указанным представителем Dharma. Он не ответил на неоднократные просьбы прокомментировать эту информацию. Сервис отслеживания утечек Constella Intelligence связывает часто используемый Тобоком адрес dtobok@me.com с двумя онлайн-аккаунтами, где он выбрал имя пользователя «ghostbyte». Среди них — аккаунт Snapchat.
Constella также установила, что адрес представителя Dharma luckygoodlucky@tuta.io связан с криптовалютным адресом, через который прошли 38 транзакций на общую сумму 43 биткоина — около 3,5 миллиона долларов в оценке, приведённой в материалах. Последняя из этих транзакций относится к периоду, указанному в источнике.
Cypfer заявила, что её деятельность не включает проведение или организацию выплат выкупа. Компания узнала об аресте Дубровски из сообщений в СМИ.
«Мы не знали об аресте господина Дубровски, — сообщил представитель компании. — Cypfer не получала обращений от правоохранительных органов и, насколько нам известно, не является объектом расследования».
В заявлении также говорилось, что CyberSteward и Cypfer — отдельные компании, у которых нет общих должностных лиц, директоров или сотрудников. Cypfer приобрела холдинговая компания Apros Group, которой руководит Джейсон Хогг, бывший специальный агент ФБР и бывший генеральный директор Aon Cyber Solutions Group. Aon приобрела компанию по консалтингу в сфере безопасности Cytelligence, где Тобок был основателем и генеральным директором, а Дубровски — управляющим партнёром.
Конфликт интересов
В США не запрещено платить хакерам за ключ для разблокировки серверов, заражённых программой-вымогателем, или за обещание удалить похищенные файлы и не публиковать их. Однако организации могут столкнуться с юридическими последствиями, если выплатят выкуп группе, находящейся под санкциями Министерства финансов США. ShinyHunters не числится среди групп, на которые США или другие правительства наложили такие санкции.
По словам экспертов, страховые компании обычно направляют жертв вымогательства к определённой фирме, специализирующейся на реагировании на киберинциденты. Но не все компании, занимающиеся цифровой криминалистикой и устранением последствий утечек, согласны организовывать выплаты выкупа от имени клиентов. Поэтому, когда жертва решает заплатить, фирму, отказывающуюся вознаграждать вымогателей, нередко заменяют компанией, которая не возражает против такой практики.
ShinyHunters похитила личные данные 62 миллионов учеников и 9,5 миллиона учителей в США и Канаде, атаковав образовательную технологическую компанию PowerSchool. По сообщениям, PowerSchool выплатила выкуп в размере 2,85 миллиона долларов. В опубликованном компанией документе с ответами на частые вопросы говорилось, что ей в этом помогала CyberSteward. Двадцатилетний участник ShinyHunters Мэтью Лейн из Стерлинга, штат Массачусетс, был приговорён к четырём годам тюрьмы за признанную им роль во взломе PowerSchool.
Выплата не прекратила последующие попытки вымогательства с использованием тех же похищенных данных. Школьные округа получали отдельные требования о выкупе с образцами тех же файлов. ShinyHunters не обвиняли в организации второй волны вымогательств в отношении пользователей PowerSchool. Однако этот случай показывает, что технического способа убедиться в удалении данных нет. Невозможно также помешать другим злоумышленникам использовать те же сведения.
Крупные фирмы, реагирующие на киберинциденты, в том числе Coveware и Unit 221B, неоднократно предостерегали жертв от выплат ShinyHunters. По их словам, данные, которые преступники якобы «уничтожили», часто сохраняют, перепродают или позднее используют для вымогательства уже у клиентов пострадавшей компании.
ФБР также призывало жертв не платить ShinyHunters. Участники группы преследовали и угрожали сотрудникам Coveware и Unit 221B за такие рекомендации.
На снимках экрана запечатлена переписка основного аккаунта ShinyHunters в Telegram с сообщником. Доверенный источник передал выдержки из чата: участники группы жаловались, что советы Coveware не платить уменьшают число выплат.
«Зайдите на мой сайт: большинство этих компаний заплатили бы, если бы Coveware не вводила их в заблуждение, — написал аккаунт ShinyHunters. — Кто-то — это на 100% Coveware — делает всё возможное, чтобы мне не заплатили».
В другой личной переписке аккаунт ShinyHunters заявил, что группа пытается «устранить проблему», имея в виду Coveware. Компания отказалась от комментариев.
«Уверен, что компания заплатит, но в этом конкретном случае я знаю о Coveware и её участии. Вероятно, я теряю и многие другие переговоры, главным образом потому, что Coveware продолжает вмешиваться», — жаловался аккаунт ShinyHunters.
Марк Камилло, генеральный директор отраслевой организации CyberAcuView, основанной консорциумом крупных страховых компаний в сфере киберрисков, рассказал, что одни фирмы берут фиксированную плату за сопровождение, а компании, специализирующиеся на переговорах о выкупе, обычно получают процент от выплаченной суммы.
По словам Камилло, во втором случае возникает конфликт интересов: переговорщику выгодно добиться условий в пользу злоумышленников, поскольку его доход зависит от переговоров и выплаты, а не от снижения суммы выкупа.
«В отрасли обратили внимание, что многие компании, организующие выплаты выкупа, берут процент от итоговой суммы, причём это может не раскрываться, — сказал Камилло. — Если они также ведут переговоры, такая схема лишена смысла. Процесс должен быть прозрачнее: никто в этой системе не должен получать прибыль только за счёт размера выкупа или самой выплаты».
По словам Камилло, компании, работающие по такой модели, утверждают, что комиссия необходима: обеспечение крупных объёмов криптовалюты может обойтись неожиданно дорого, хранение средств связано с дополнительными рисками, а криптовалютные биржи могут брать повышенную плату за рискованные операции.
«Нужно лучше видеть, как проходит транзакция, и понимать, как учитываются рост стоимости криптовалюты и доля биржи. Это поможет разобраться в ситуации и устранить неверно устроенные стимулы», — сказал он.
Министерство юстиции США предъявляло обвинения ряду переговорщиков по делам о вымогательстве, которых подозревали в сговоре с киберпреступниками ради обмана клиентов. Генерального директора MonsterCloud Зохара Пинхаси, 50 лет, обвинили в мошенничестве с использованием электронных средств связи и сговоре. По версии обвинения, он брал с клиентов деньги за устранение последствий атак, не выплачивая выкуп хакерам, но тайно действовал за спиной заказчиков и всё же платил преступникам. Хакерским группам он перечислил 8 миллионов долларов, а с клиентов получил 19 миллионов.
Переговорщика по делам о вымогательстве Анджело Мартино, 41 год, из Лэнд-О’Лейкс, штат Флорида, приговорили к 70 месяцам тюрьмы за сговор с группой BlackCat/ALPHV с целью вымогательства у нескольких жертв. По данным Министерства юстиции США, участники BlackCat платили Мартино за конфиденциальные сведения о позиции и стратегии клиентов его работодателя на переговорах. Это помогало вымогателям добиваться от жертв более крупных выплат.