В Аммане, столице Иордании, задержали подростка, которого подозревают в руководстве группой ShinyHunters, занимающейся масштабной кражей данных и вымогательством. По сообщениям, он сотрудничает с ФБР и помогает установить личности других участников хакерской группы. Подозреваемый использует хакерский псевдоним Rey. Его задержали, когда ShinyHunters пыталась вымогать деньги у подразделения, недавно проданного международной аэрокосмической компанией Boeing. Boeing производит самолёты, на которых летает авиакомпания Royal Jordanian Airlines, где, предположительно, работает отец Rey.
Логотип Jeppesen ForeFlight — подразделения, проданного Boeing.
Саиф ад-Дин Хадер, которого подозревают в участии в ShinyHunters, был задержан властями Иордании и сотрудничает с ФБР. В профиле Rey его отождествили с Хадером; в нём молодой человек признался, что работал с несколькими группами вымогателей.
Rey также упоминался в материале об аресте в Нидерландах 24-летнего осуждённого киберпреступника Пепейна ван дер Стапа. Его подозревают в содействии кражам данных и вымогательству со стороны ShinyHunters. После ареста ван дер Стапа Rey взял под контроль бренд ShinyHunters и публично хвастался кражей особо чувствительных данных у ФБР и вымогательством у группы вымогателей Cl0p.
В публикациях в своём давнем аккаунте в Twitter/X Rey насмехался над ФБР и Cl0p с помощью мемов. Одновременно он добавлял изображения аватара, которым пользовался прежний хакерский псевдоним ван дер Стапа Umbreon, по-видимому, пытаясь подставить нидерландца и обвинить его в обеих атаках.
Мем, опубликованный Rey в Twitter/X. В левом нижнем углу виден увеличенный персонаж покемонов Умбреон.
ShinyHunters проникала на сайт ФБР и к другим жертвам, используя уязвимость CVE-2026-35273 в PeopleSoft — облачной платформе компании Oracle. Организации широко применяют её для управления наймом и кадровыми данными, льготами и зарплатами. Oracle выпустила исправление для уязвимости, которую ShinyHunters начала использовать как уязвимость нулевого дня. Mandiant подготовила правила для межсетевых экранов веб-приложений для организаций, которые не могли быстро установить обновление безопасности.
ShinyHunters сообщила, что первоначально хотела использовать уязвимость PeopleSoft, чтобы проникнуть в базу данных ФБР на этой платформе, но эти атаки по неизвестной причине не удались. Позже группа прибегла к известному приёму с кодированием URL, чтобы обойти предложенные Mandiant правила межсетевых экранов веб-приложений.
Специалисты Mandiant и Google Threat Intelligence Group (GTIG) подтвердили, что ShinyHunters массово использовала уязвимость PeopleSoft для кражи данных из десятков систем в разных отраслях: высшем образовании, технологиях, здравоохранении, сельском хозяйстве, транспорте и государственном секторе.
ФБР уволило сотрудника подрядчика Accenture, поскольку тот не установил исправление на взломанный ShinyHunters сайт для набора персонала бюро. В результате были раскрыты конфиденциальные данные более чем 5000 сотрудников ФБР, включая сведения о подразделении и специализации каждого, а также медицинские и психиатрические записи.
«Rey» означает «король» — как и Royal
По словам двух источников, знакомых с расследованием ShinyHunters, среди жертв, у которых группа пыталась вымогать деньги в момент задержания Rey властями Иордании, было подразделение навигации и цифровой авиации, недавно выделенное из Boeing.
Источники сообщили, что попытка вымогательства у бывшего подразделения Boeing придала расследованию ФБР новую срочность. Предположительно, группа похитила конфиденциальную информацию, которая могла создать риски для безопасности полётов и эксплуатации.
Boeing подтвердила попытки вымогательства со стороны ShinyHunters. Компания заявила, что инцидент касается данных, похищенных у Jeppesen ForeFlight — дочерней компании, которую Boeing продала инвестиционной компании Thoma Bravo за 10,55 млрд долларов.
«Нам известно о заявлениях злоумышленника, касающихся данных, предположительно связанных с Boeing и нашей бывшей дочерней компанией Jeppesen ForeFlight. Мы активно изучаем ситуацию вместе с командой Jeppesen ForeFlight», — сообщил представитель Boeing.
Представитель Jeppesen ForeFlight в письменном ответе заявил, что компания не обнаружила никаких последствий для своей деятельности.
«По результатам нашего расследования этого заявления и с учётом превентивных мер безопасности, которые мы применяем, наши операции и продукты не пострадали».
Предполагаемое участие Rey в попытке вымогательства у бывшего подразделения Boeing примечательно тем, что есть веские основания полагать: его отец работает в Royal Jordanian Airlines. Эта авиакомпания в основном принадлежит правительству Иордании и использует для дальнемагистральных рейсов пассажирские самолёты Boeing. В начале 2025 года Rey утверждал в Telegram, что его отец — пилот, однако независимо подтвердить это не удалось.
Как сообщалось в профиле Rey, общий компьютер его семьи однажды заразила программа, похищающая пароли. Собранные ею данные однозначно показывают, что отец Rey использовал одни и те же учётные данные для входа на несколько онлайн-порталов сотрудников Royal Jordanian Airlines.
Royal Jordanian Airlines не ответила на запрос о комментарии. Отец Rey также не ответил на письмо с просьбой прокомментировать предполагаемую деятельность сына. Через несколько часов после отправки письма Rey начал удалять аккаунты в социальных сетях, в том числе аккаунт Twitter/X, который использовал, чтобы насмехаться над ФБР, Cl0p и другими жертвами ShinyHunters.
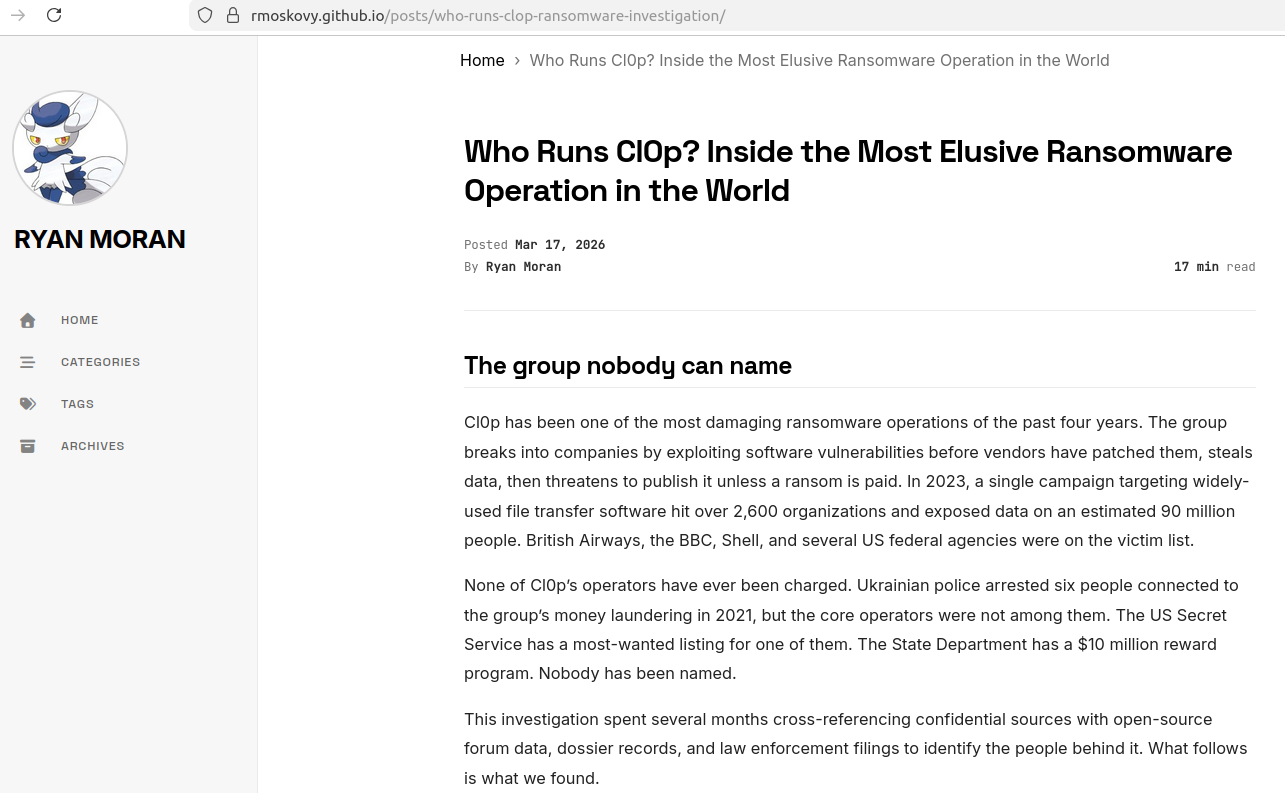
Многие профили Rey исчезли, но его блог о кибербезопасности на GitHub сохранился. По его содержанию видно, что Rey был сосредоточен на руководителях группы вымогателей Cl0p. В одной из публикаций он назвал двух россиян главными разработчиками и хакерами, стоящими за Cl0p.
Блог Rey на GitHub. В публикации двух россиян называют основными участниками одной из старейших и наиболее известных действующих групп вымогателей.
Заказные убийства?
Нидерландские СМИ сообщили о серьёзных новых подозрениях в отношении ван дер Стапа. Его предполагаемое превращение из осуждённого преступника в исправившегося хакера широко освещалось в технологической прессе. Следователи подозревают, что ван дер Стап пытался организовать как минимум два убийства. По сообщениям, убийства должны были совершить за рубежом; есть признаки того, что ван дер Стап отдал соответствующие распоряжения.
Ван дер Стап вышел из тюрьмы, отбыв большую часть четырёхлетнего срока за кражу данных и вымогательство. По утверждению обвинения, эти преступления принесли от 1,5 до 2,7 млн евро. В интервью он рассказал о своей новой должности руководителя направления наступательной безопасности в нидерландской компании Neo Security, где, по его словам, он проверял сети клиентов на уязвимости.
Владелец Neo Security Бенджамин Корпер сообщил, что нанял внешнюю компанию для проверки возможного взлома ван дер Стапом Neo Security или её клиентов. По его словам, следователи пока не нашли доказательств того, что тот действовал против работодателя или клиентов. Корпер рассказал, что нидерландские судебные эксперты посетили его офис в ночь ареста ван дер Стапа. По сообщениям, во время полицейского рейда применялись светошумовые гранаты.
Снимок экрана с публикацией нидерландского издания at5.nl о полицейском рейде в доме ван дер Стапа, во время которого, по сообщениям, применялись светошумовые гранаты.
До первого ареста ван дер Стап работал инженером-программистом в амстердамском стартапе по кибербезопасности Hadrian и был волонтёром Нидерландского института раскрытия уязвимостей (DIVD), одновременно взламывая крупные организации и вымогая у них деньги.
В недавнем интервью ван дер Стапа спросили, почему люди должны верить словам самопровозглашённого «исправившегося» киберпреступника, который годами обманывал друзей, коллег и журналистов. Он ответил, что за него говорит его работа и что он не может убедить в обратном самых непримиримых критиков.
«Можно наговорить человеку много красивых слов, но нельзя убедить того, кто не хочет верить. Я делаю всё возможное, чтобы возместить ущерб жертвам, и больше ничего не могу. Если кто-то не хочет мне верить — это его дело», — сказал ван дер Стап.
Бренд как франшиза
Связанные с ShinyHunters киберпреступники несут ответственность за десятки утечек данных, в ходе которых были похищены миллиарды записей. Заявления о взломах от имени группы появляются как минимум с 2019 года. Однако эксперты отмечают, что за именем ShinyHunters теперь стоят не те основные участники, которые входили в группу в первые годы её существования. Большинство первоначальных членов — граждане Франции, которых как минимум однажды арестовывали за предполагаемые киберпреступления; некоторые из них отбывали тюремные сроки.
По сути, ShinyHunters превратилась во франшизу. Это похоже на персонажа Дреда Пирата Робертса из культового фильма «Принцесса-невеста»: только преемником становится не тот, кто убил предшественника, а тот, кого не арестовали, и одновременно может существовать несколько «Дредов Пиратов Робертсов». По словам знакомых с расследованием источников, ФБР сосредоточилось на небольшой группе оставшихся киберпреступников-фрилансеров и аффилированных участников. Они передавали группе похищенные учётные данные для разных облачных платформ, которыми пользуются крупные компании, а взамен получали долю от выкупа за украденные данные.
После сообщений об аресте ван дер Стапа в посвящённом киберпреступности чате в Telegram, который, предположительно, вёл Rey, разгорелись споры. Большинство участников высмеивали подростка после того, как он публично отступил от угроз в адрес ФБР и Cl0p, а затем — после внезапного отключения сайта ShinyHunters в даркнете. Некоторые обвиняли Rey в том, что он возродил бренд ShinyHunters после арестов его основных участников во Франции и с тех пор подрывал репутацию группы.
«Он купил старый PGP-ключ форума и использовал его, чтобы создать новые сайты BreachForums и каналы в Telegram, выдавая себя за ShinyHunters: вымогал у компаний деньги, а потом продавал полученные данные или перепродавал форум, когда у него заканчивались деньги», — написал один из участников чата.
В Telegram появился сравнительно недавно созданный канал The Battle, участники которого раскрывают личные данные Rey и других предполагаемых членов ShinyHunters и преследуют их. Канал приобрёл заметную аудиторию в киберпреступных сообществах Telegram. Один из координаторов этой кампании неоднократно изображал Rey несведущим новичком, который пытался воспользоваться известностью киберпреступного бренда. Группа давно прославилась тем, что безжалостно продавала или публиковала данные компаний-жертв, отказавшихся поддаться вымогательству.
«Rey (Саиф ад-Дин Хадер) совершил серьёзную ошибку, когда начал выдавать себя за участника ShinyHunters. Группа уже была разгромлена: многих её членов арестовали или посадили в тюрьму. Тем не менее Rey решил использовать её имя, совершая преступления. Нам известно об утверждениях, что [Rey] нанёс ущерб более чем на 200 млн долларов и помог примерно пяти-шести компаниям друзей в сообществе заработать, используя псевдонимы ShinyHunters для переговоров о сделках и получая 25–30% комиссии в последние несколько месяцев», — написали администраторы канала The Battle.
ShinyHunters заявила, что взломала ФБР, чтобы оспорить позицию ведомства в предупреждении для потенциальных жертв: ФБР советовало не платить группе выкуп. В этом предупреждении действия группы описывались как непрофессиональные и непредсказуемые.
Предупреждение ФБР о ShinyHunters.
В публичном уведомлении говорилось, что группа использует разные способы запугивания жертв: отправляет им и членам их семей угрожающие сообщения и звонит, а иногда организует против жертв ложные вызовы полиции. ФБР также предупреждало, что участники ShinyHunters «могут ложно утверждать, что у них есть конфиденциальная или компрометирующая информация, в том числе неловкие фотографии или видео жертв, которых часто не существует».
Хакеры заявили, что атака на ФБР «продемонстрировала наши технические возможности и прямо опровергла дезинформацию, распространяемую ФБР, журналистами и исследователями отрасли». При этом руководители группы, по-видимому, признали, что предупреждение ФБР серьёзно осложнило им убеждение жертв платить. По их словам, «по сути, это была пиар- и маркетинговая кампания нашего бизнеса».